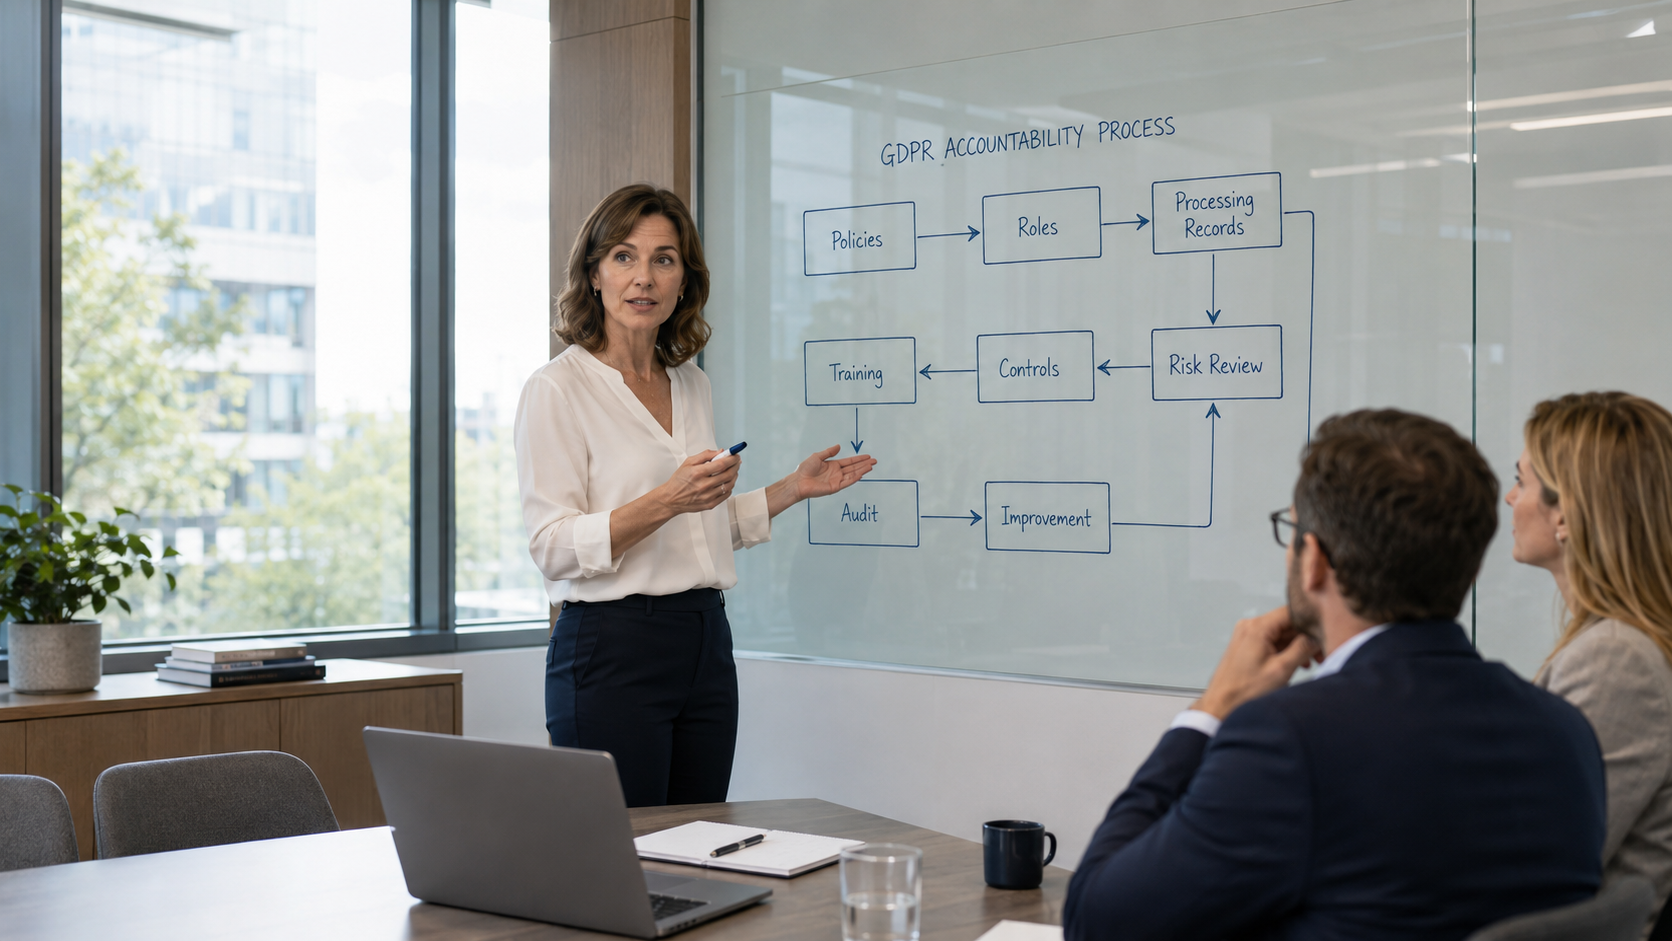
L’accountability (in italiano responsabilizzazione) è uno dei principi cardine del GDPR: non basta rispettare le regole sulla protezione dei dati, occorre essere in grado di dimostrarlo in qualsiasi momento, senza dover ricostruire tutto da zero quando arriva una richiesta o un controllo. È l’articolo 5, paragrafo 2, del Regolamento a stabilirlo esplicitamente: il titolare del trattamento è responsabile del rispetto dei principi e deve poterne dare prova.
Nella pratica, questo significa avere documentazione, procedure e registri sempre aggiornati, non prodotti una volta e archiviati, ma mantenuti vivi nel tempo. La differenza tra un’organizzazione che rispetta il GDPR solo sulla carta e una che lo applica davvero si vede proprio in questo dettaglio.
Quante aziende hanno prodotto la documentazione GDPR una volta, magari con l’aiuto di un consulente, e poi non l’hanno più aggiornata? È lo scenario più comune: un registro dei trattamenti compilato tre anni fa, nomine che non riflettono più l’organizzazione attuale, procedure che esistono su carta ma che nessuno segue davvero in pratica.
Il problema emerge nel momento peggiore: durante un controllo, una richiesta di un cliente, o nel caso più critico, dopo una violazione dei dati. In quel momento, dichiarare di essere conformi non basta: bisogna dimostrarlo con documenti aggiornati e coerenti con la realtà operativa. Chi non può farlo si trova esposto, anche se in buona fede aveva creduto di essere a posto.
Ecco i tre ambiti concreti su cui si costruisce un’accountability dimostrabile, non solo dichiarata.
Documentazione viva, non archiviata
- Registro dei trattamenti aggiornato: non un documento compilato una tantum, ma uno strumento che riflette l’organizzazione attuale. Ogni nuovo fornitore, nuovo strumento software o cambio di ruolo interno dovrebbe generare un aggiornamento, non essere rimandato al prossimo audit.
- Nomine e incarichi coerenti con i ruoli reali: le lettere di incarico ai dipendenti autorizzati al trattamento e le nomine dei responsabili esterni devono corrispondere a chi effettivamente tratta quali dati oggi, non a un organigramma superato.
- Tracciabilità delle modifiche: ogni aggiornamento alla documentazione dovrebbe essere datato e motivato, in modo da poter ricostruire l’evoluzione della compliance aziendale nel tempo, non solo il suo stato attuale.
Procedure che funzionano nella pratica
- Procedura di gestione delle richieste degli interessati: sapere chi risponde, in che tempi e con quale modello quando arriva una richiesta di accesso, cancellazione o rettifica dei dati. Una procedura che esiste solo sulla carta, senza che nessuno l’abbia mai applicata, non dimostra nulla.
- Procedura di gestione dei data breach: chi valuta, chi documenta, chi notifica il Garante entro le 72 ore previste dall’art. 33. Testarla anche solo con una simulazione interna rivela se davvero funziona o se resta teoria.
- Formazione periodica del personale: un dipendente formato una volta, anni fa, non è la stessa cosa di un dipendente aggiornato sulle procedure attuali. La formazione ricorrente è essa stessa evidenza di accountability.
Evidenza pronta da esibire
- Fascicolo di accountability organizzato: tutta la documentazione raccolta in un unico sistema facilmente consultabile, non sparsa tra e-mail, cartelle condivise e computer di persone diverse.
- Verifiche periodiche pianificate: un audit interno annuale, anche semplice, che confronti la documentazione con la realtà operativa e segnali gli scostamenti prima che li rilevi qualcun altro.
Quando affianchiamo un’organizzazione nel mantenimento dell’accountability, il punto di partenza è sempre un confronto tra la documentazione esistente e l’organizzazione reale: cosa è cambiato dall’ultimo aggiornamento, quali nomine non corrispondono più ai ruoli attuali, quali procedure esistono solo sulla carta.
Aggiorniamo registro dei trattamenti, nomine, informative e procedure per la gestione delle richieste degli interessati e dei data breach, organizziamo la documentazione in un fascicolo unico e pianifichiamo verifiche periodiche, così che l’accountability non sia un traguardo raggiunto una volta, ma un processo mantenuto nel tempo.
Se la tua documentazione GDPR non viene aggiornata da un po’, o non sei sicuro che le procedure scritte corrispondano a quello che succede davvero in azienda, vale la pena verificarlo prima che sia un controllo esterno a farlo notare. Verifica la tua compliance con un confronto iniziale insieme ai nostri consulenti: nessun impegno, solo chiarezza su dove sei.