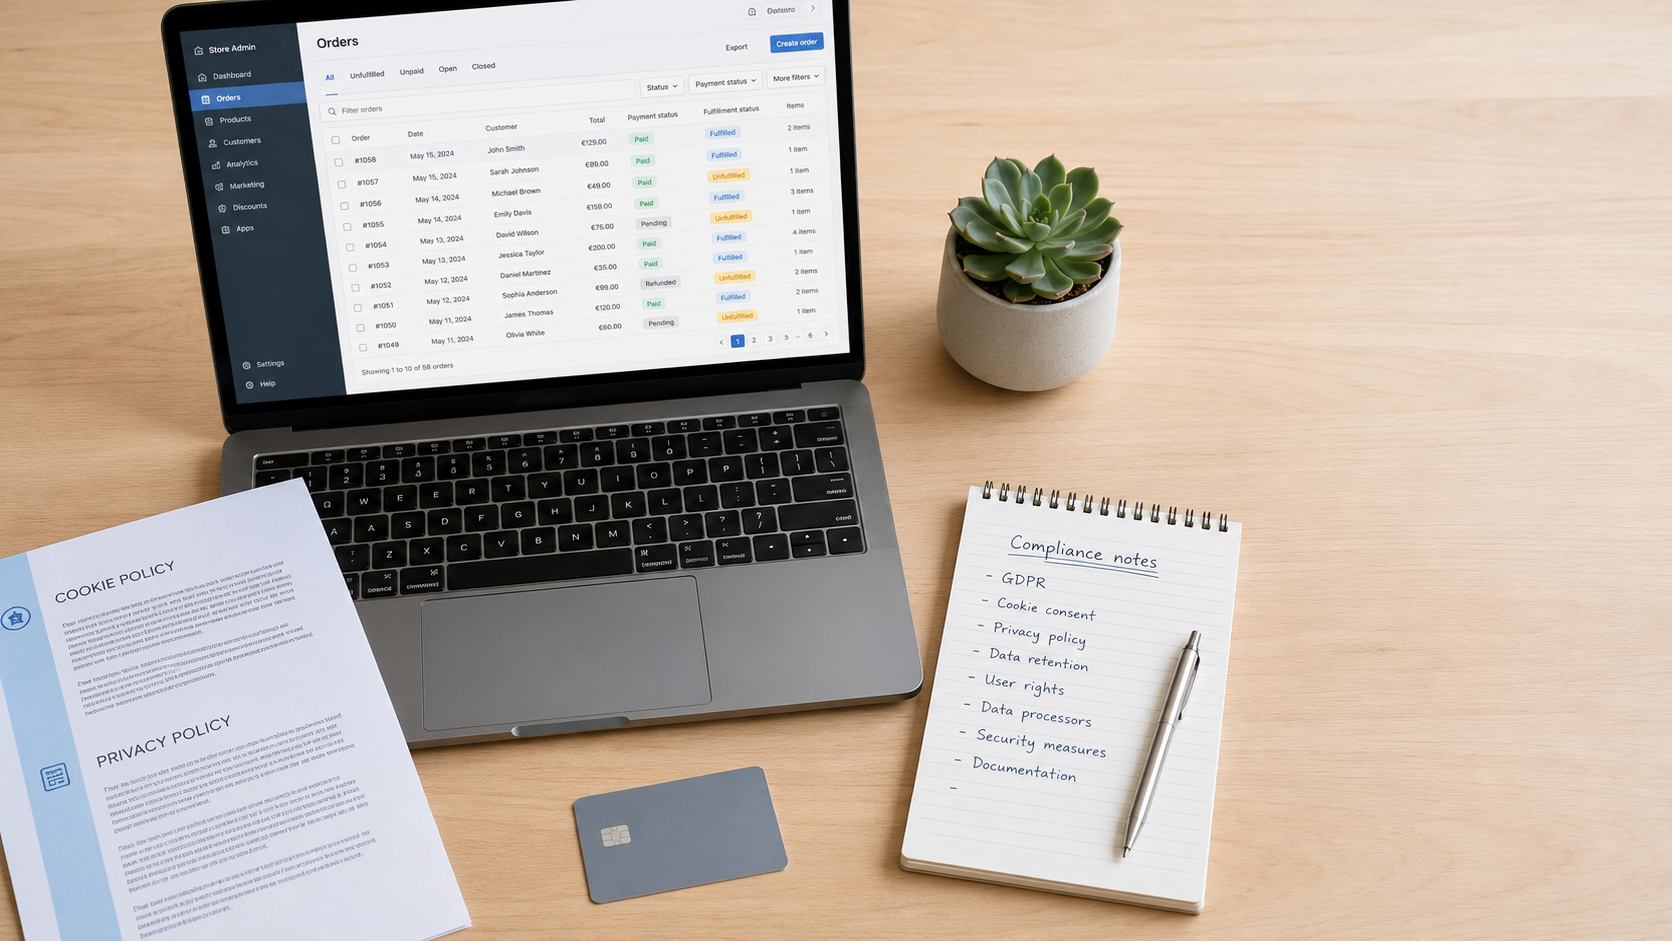
Il commercio elettronico in Italia cresce in modo costante. Secondo l’Osservatorio eCommerce B2C Netcomm – School of Management del Politecnico di Milano, nel 2026 il valore degli acquisti online supererà i 66,6 miliardi di euro. Con questa crescita aumenta anche la complessità normativa: chi vende online raccoglie dati personali, gestisce pagamenti, invia comunicazioni commerciali e utilizza strumenti di tracciamento. Tutte attività regolate dal GDPR, dal Codice Privacy e, per gli aspetti commerciali, dalle norme a tutela del consumatore.
Non conformarsi non è solo un rischio sanzionatorio. È un rischio di reputazione: il cliente digitale è sempre più attento a come vengono gestiti i propri dati e meno disposto ad accettare consensi confusi o pratiche poco trasparenti.
Aprire uno shop online richiede decisioni rapide: piattaforma, design, logistica, metodi di pagamento. La compliance privacy finisce spesso in fondo alla lista, a volte trattata come adempimento formale e altre volte delegata a un plugin di cookie banner senza verificare cosa raccolga il sito o quali strumenti siano attivi.
Il risultato è uno shop che vende, ma con una struttura privacy fragile: informative incomplete, consensi non corretti, cookie di profilazione attivi senza consenso, comunicazioni commerciali senza base giuridica, fornitori non qualificati. Quando emergono problemi come un reclamo, una richiesta di cancellazione o una verifica, il costo del rimedio supera quasi sempre quello di una struttura corretta fin dall’inizio.
Ecco i tre ambiti su cui strutturare la compliance privacy di ogni shop online.
- Informativa privacy e cookie policy: Ogni sito eCommerce deve pubblicare un’informativa privacy conforme all’art. 13 GDPR: chi tratta i dati, per quali finalità (gestione ordini, spedizioni, fatturazione, marketing), per quanto tempo e con chi vengono condivisi. Le Linee guida del Garante sui cookie richiedono che l’utente possa esprimere una scelta libera prima dell’attivazione di strumenti non tecnici. La distinzione essenziale:
-
- Cookie tecnici: non richiedono consenso.
- Cookie di profilazione e marketing (es. Meta Pixel):attivati solo dopo consenso esplicito.
- Analytics di terze parti: stesso principio, se non assimilabili a cookie tecnici.
- Consenso al marketing e gestione delle comunicazioni: Per i nuovi contatti è necessario il consenso esplicito, libero e documentabile. Per i clienti già acquisiti, nei limiti dell’art. 130, comma 4, del Codice Privacy, è possibile inviare comunicazioni su prodotti o servizi analoghi, purché l’interessato possa opporsi facilmente. Le preferenze degli utenti devono essere registrate e rispettate. Ogni comunicazione deve includere un sistema semplice per disiscriversi. I fornitori digitali di piattaforma eCommerce, e-mail marketing, CRM e gateway di pagamento, devono essere valutati correttamente: alcuni operano come responsabili del trattamento ex art. 28 GDPR, altri come titolari autonomi, a seconda del servizio e del contratto.
- Diritti degli acquirenti e gestione delle richieste: Il cliente online ha diritto ad accesso, rettifica, cancellazione, limitazione, portabilità e opposizione (artt. 15–22 GDPR). Lo shop deve avere una procedura interna per gestire le richieste entro un mese, salvo proroga nei casi previsti dal Regolamento. In caso di violazione dei dati, se comporta un rischio per gli interessati, l’azienda deve notificare il Garante entro 72 ore (art. 33 GDPR). È fondamentale avere già definito chi interviene, chi valuta, chi documenta e chi comunica. Non bisogna costruire la procedura solo quando serve.
Il primo passo è sempre una verifica della situazione attuale: analizziamo form, checkout, account, newsletter, cookie banner, strumenti di tracciamento e piattaforme collegate, confrontando quanto rilevato con quanto previsto dalla normativa.
Aggiorniamo la documentazione, l’informativa, la cookie policy, i testi di consenso, il registro dei trattamenti, gli accordi con i fornitori e verifichiamo che il banner cookie sia coerente con le Linee guida del Garante. Affianchiamo anche la scelta e la configurazione degli strumenti di e-mail marketing in ottica GDPR, per costruire un database contatti pulito e utilizzabile nel tempo.
L’eCommerce è in continua evoluzione: nuove funzionalità, integrazioni, strumenti di analisi. Il nostro supporto continuativo garantisce che la compliance segua l’evoluzione del sito, non resti ferma al giorno dell’apertura.
Se hai già uno shop online o stai per aprirne uno, vale la pena verificare che la struttura privacy sia solida prima che qualcuno la metta alla prova. Scopri i servizi con cui supportiamo le aziende nella compliance eCommerce: dall’analisi iniziale alla gestione continuativa.